# Tạo Firewall
## Tạo Firewall
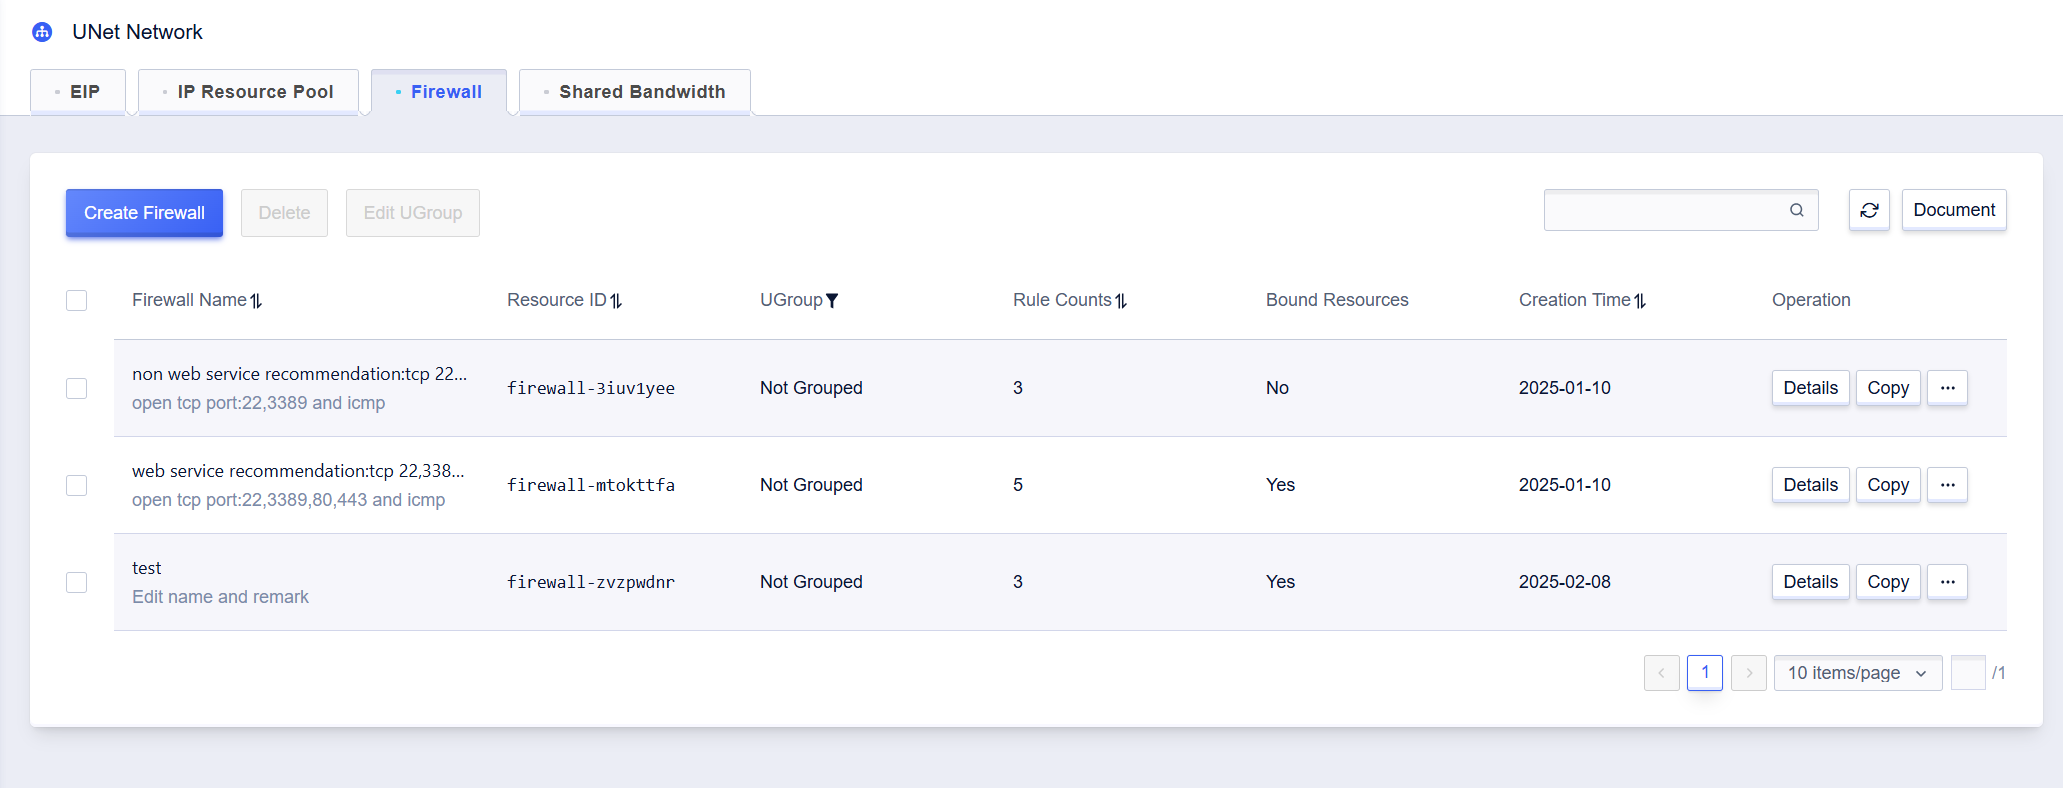
1. Trong trang **All Products** -> **UNet Network** -> **Firewall**, nhấp vào **Create Firewall** để tạo.
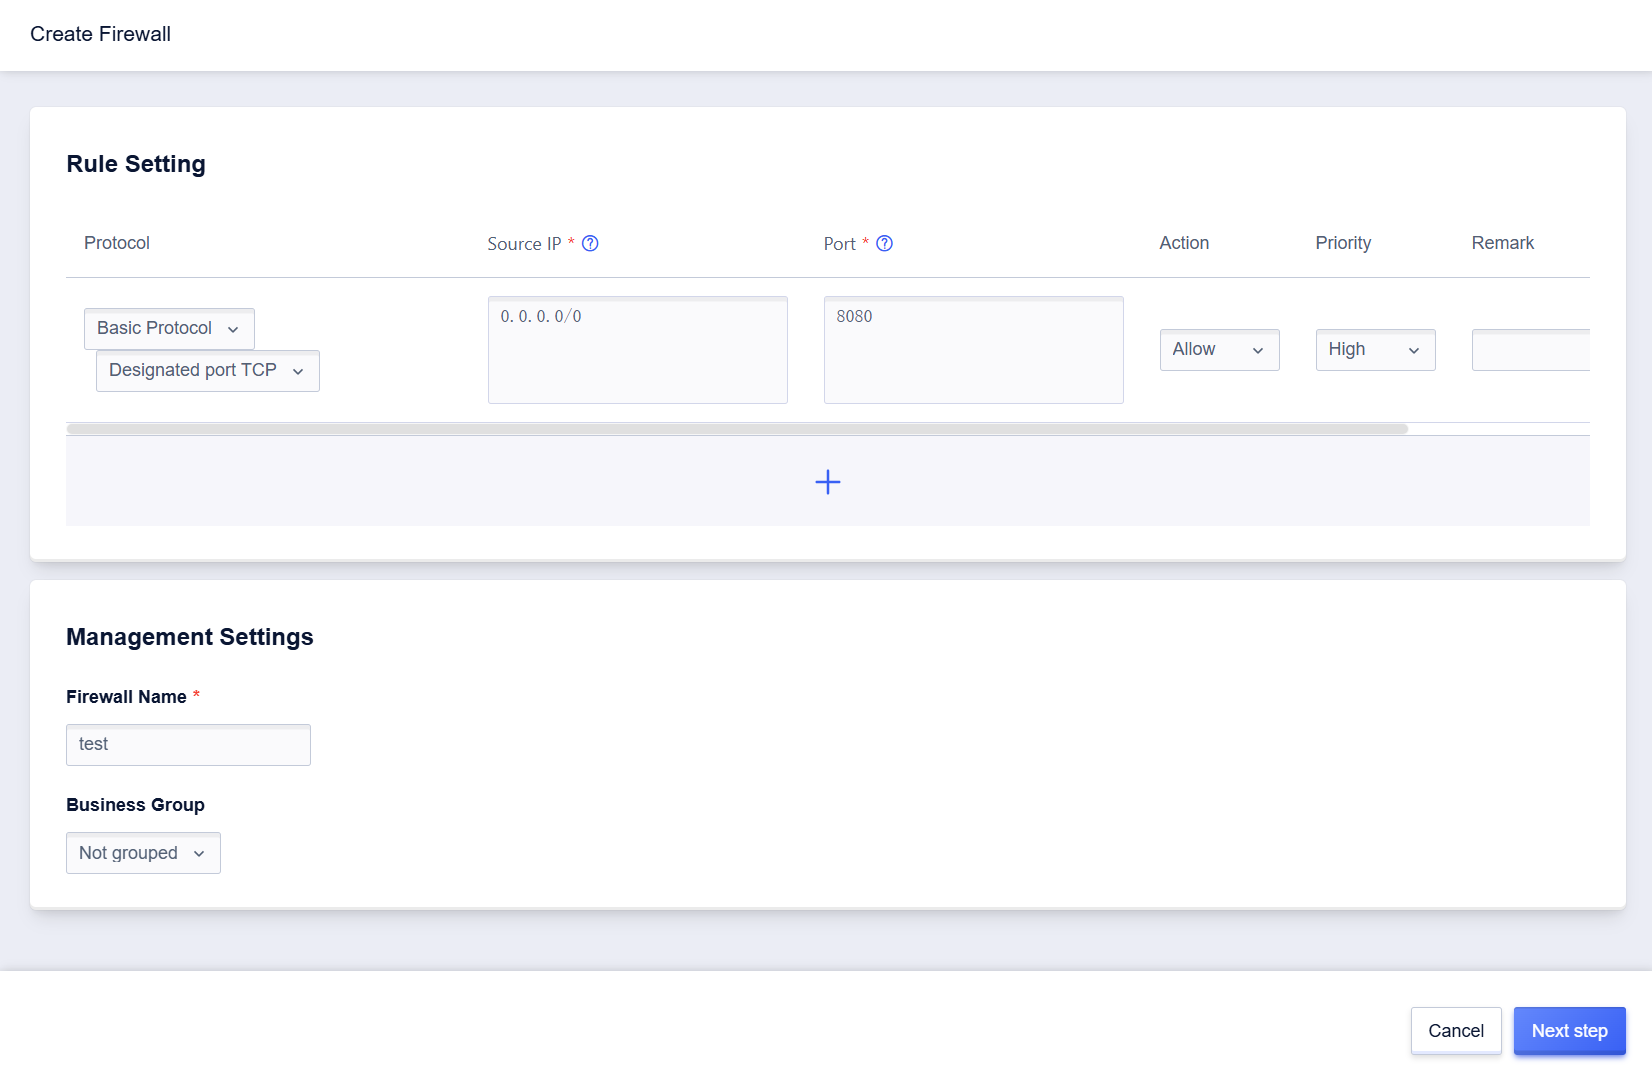
2. Trên trang tạo, cấu hình các quy tắc firewall theo kịch bản kinh doanh của bạn, sau đó nhấp vào **Next step** để xác nhận thông tin đã nhập.
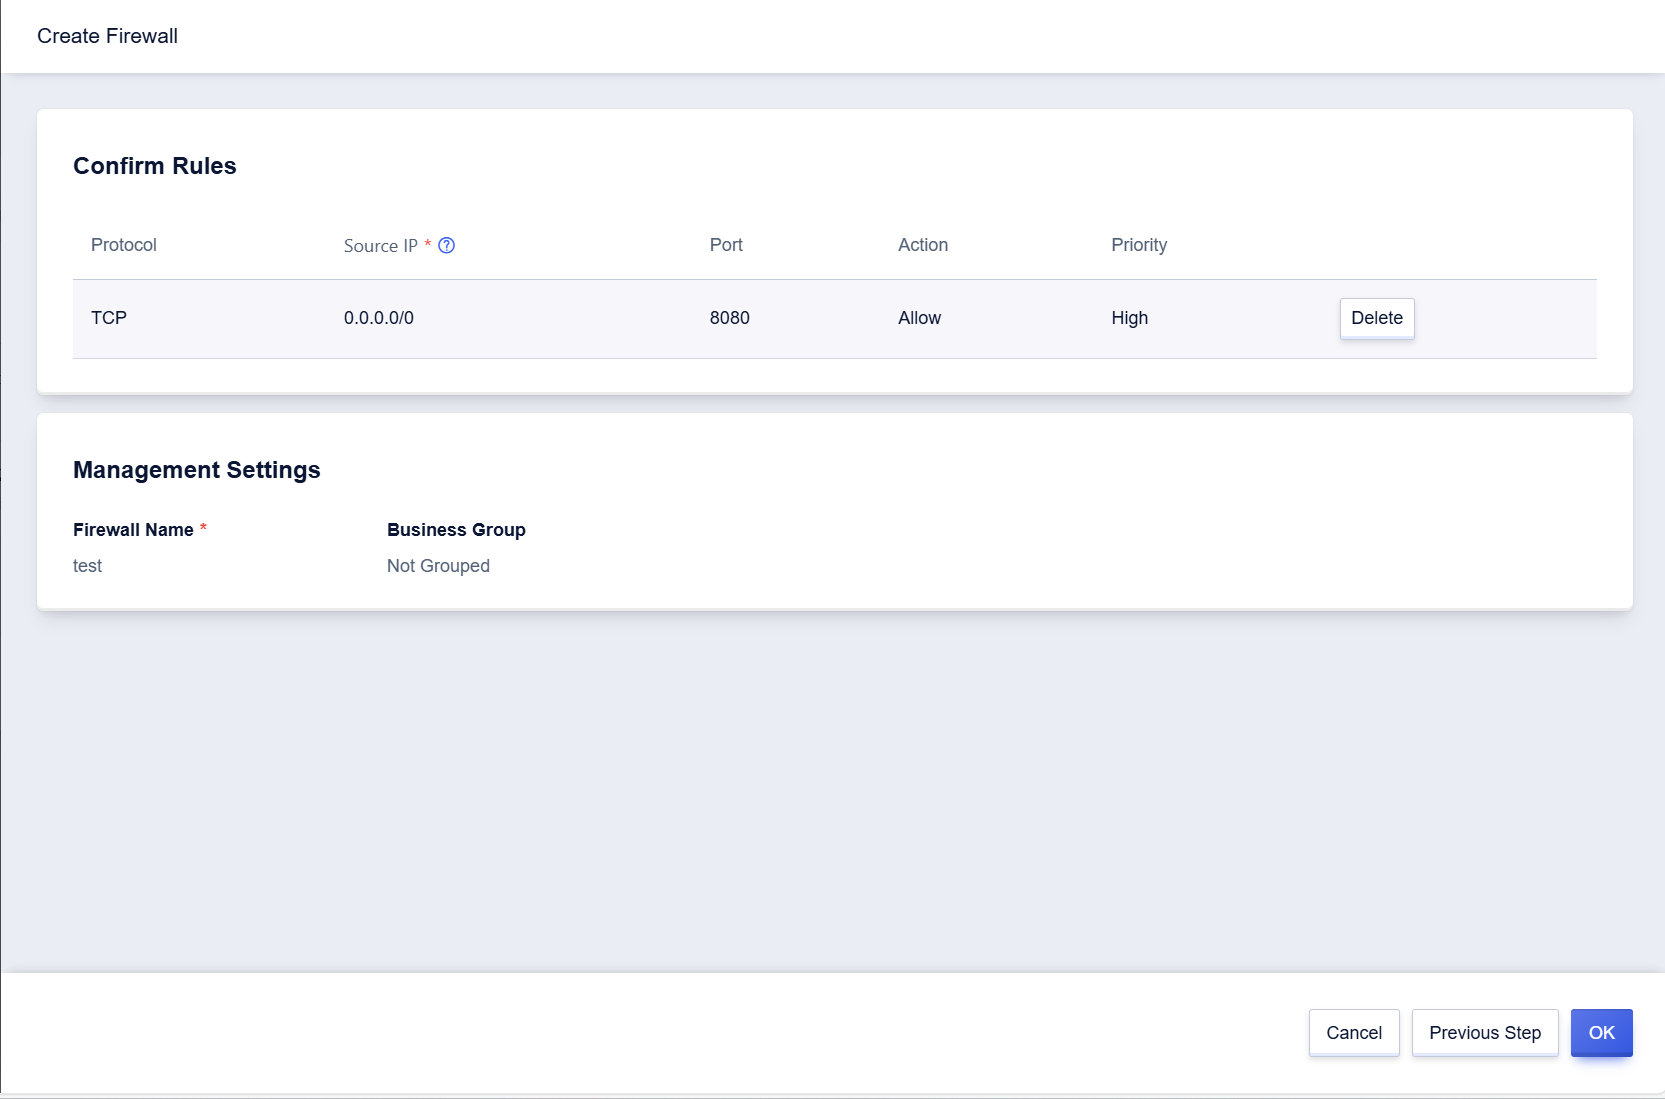
3. Nhấp vào **OK** để hoàn tất việc tạo firewall.
## Chỉnh sửa quy tắc Firewall
Hiện tại, giao thức firewall hỗ trợ các giao thức "TCP", "UDP", "ICMP" và "GRE".
> - Theo mặc định, firewall từ chối các truy cập khác ngoại trừ các mục đã nhập.
> - Firewall không hỗ trợ các quy tắc trùng lặp. Nếu giao thức, cổng, địa chỉ nguồn và hành động bị trùng lặp, chúng sẽ bị coi là quy tắc trùng lặp. Các quy tắc trùng lặp sẽ gây ra lỗi trong quá trình vận hành.
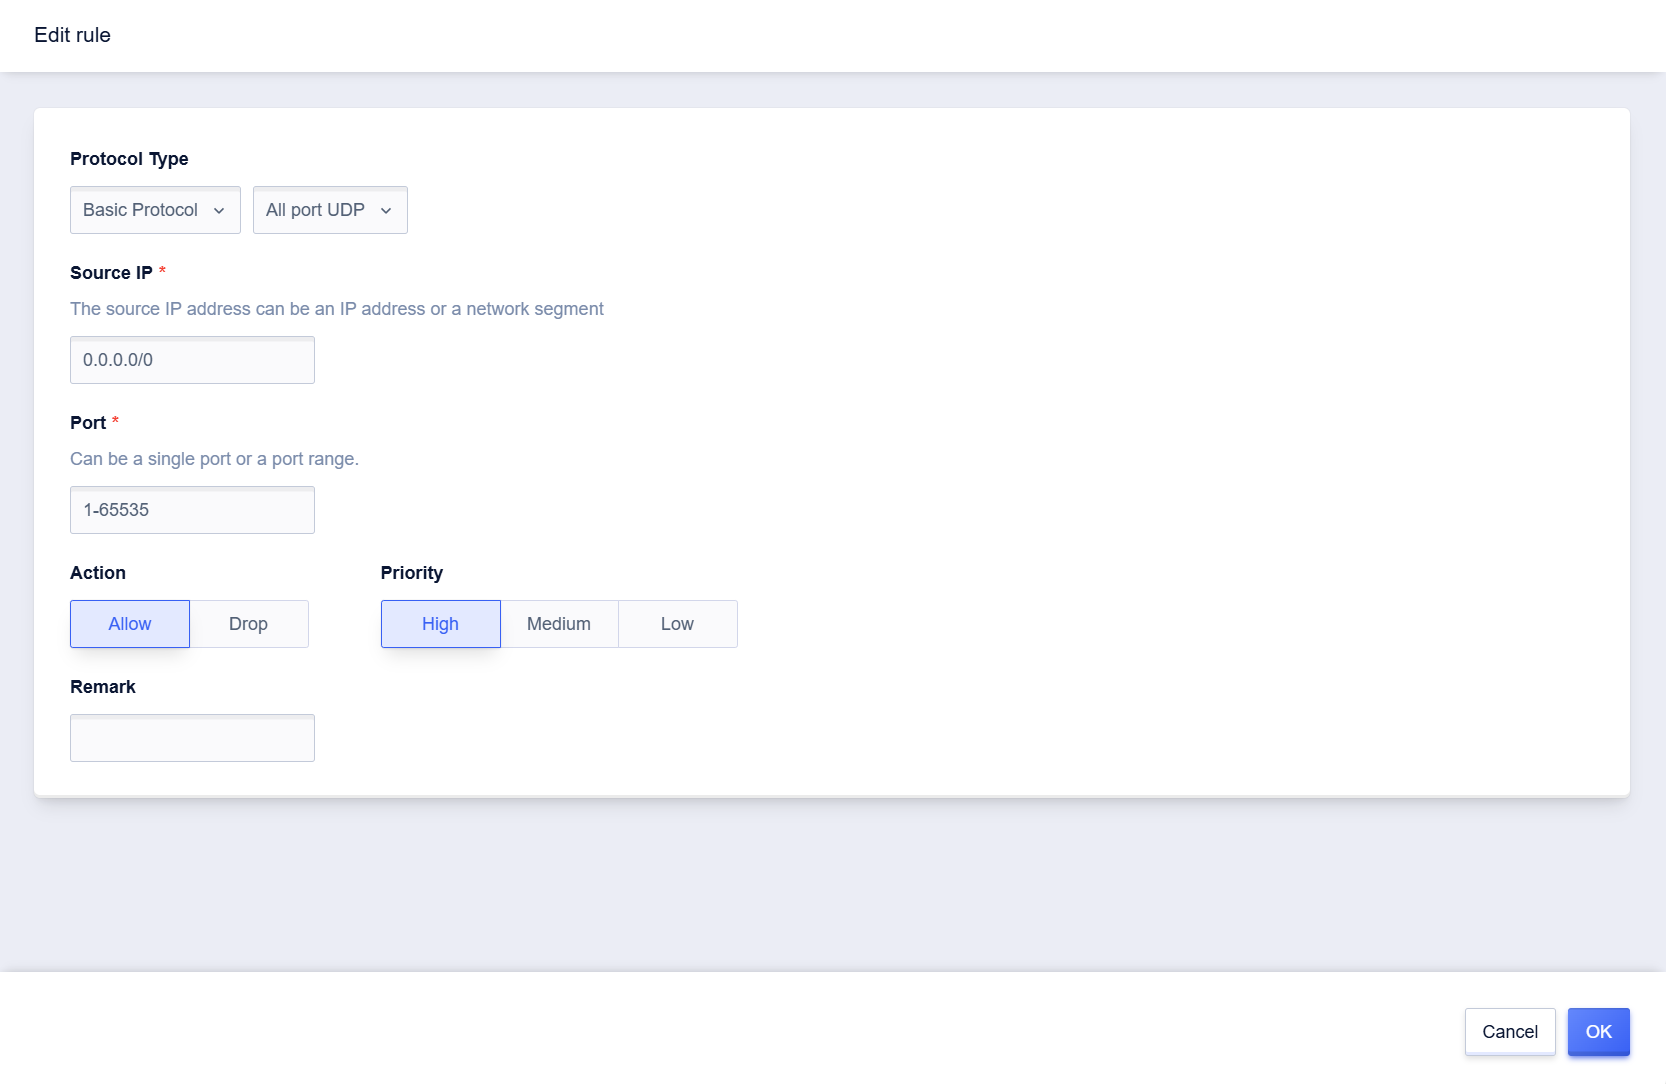
1. Trên trang chi tiết firewall, chọn các quy tắc firewall cần chỉnh sửa, cấu hình theo thông tin sau, rồi nhấp vào **OK**.
| Cấu hình | Mô tả |
| --- | - |
| Giao thức cơ bản | TCP chỉ định: Cổng giao thức TCP do người dùng xác định
UDP chỉ định: Cổng giao thức UDP do người dùng xác định
Toàn bộ cổng TCP: Tất cả các cổng TCP
Toàn bộ cổng UDP: Tất cả các cổng UDP
GRE: Giao thức GRE
ICMP: Giao thức ICMP |
| Quy tắc nhanh | FTP: Cổng TCP 21
HTTP: Cổng TCP 80
HTTPS: Cổng TCP 443
PING: Giao thức ICMP
OpenVPN: Cổng UDP 1194
PPTP: Cổng TCP 1723
RDP: Cổng TCP 3389
SSH: Cổng TCP 22 |
| Cổng | Các cổng cục bộ được truy cập bởi địa chỉ nguồn, với phạm vi cổng là [1-65.535]. |
| IP nguồn | Địa chỉ nguồn của gói dữ liệu mạng truy cập vào tài nguyên máy chủ nền tảng đám mây, hỗ trợ cả địa chỉ IP và phân đoạn mạng. Địa chỉ IP và phân đoạn mạng được phân tách bằng dấu phẩy (hỗ trợ số lượng IP và phân đoạn mạng ≤10), ví dụ: "10.0.0.1,192.168.0.2/32". |
| Hành động | Khi firewall có hiệu lực, nó bao gồm hai hành động xử lý gói dữ liệu là "Chấp nhận" (Accept) và "Từ chối" (Reject). |
| Độ ưu tiên | Khi thêm các quy tắc trong firewall, các quy tắc sẽ được thực thi theo thứ tự ưu tiên. Mỗi quy tắc bao gồm các mức "Cao" (High), "Trung bình" (Medium) và "Thấp" (Low). |
| Ghi chú (Tùy chọn) | Có thể thêm ghi chú cho mỗi quy tắc để dễ dàng quản lý và tìm kiếm quy tắc. |
## Xóa quy tắc Firewall
Hỗ trợ cả xóa quy tắc đơn lẻ và xóa hàng loạt.
> Firewall cần giữ lại ít nhất một quy tắc, do đó nút "Xóa" sẽ không khả dụng khi tất cả các quy tắc được chọn.
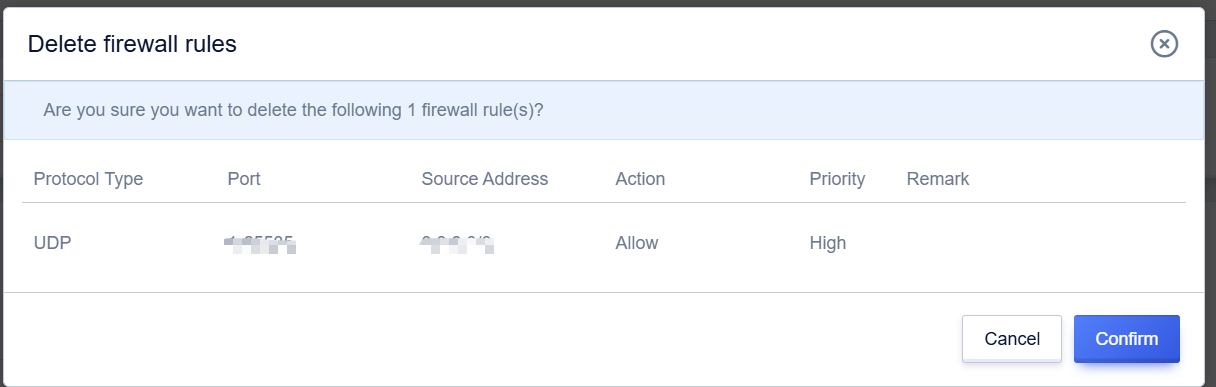
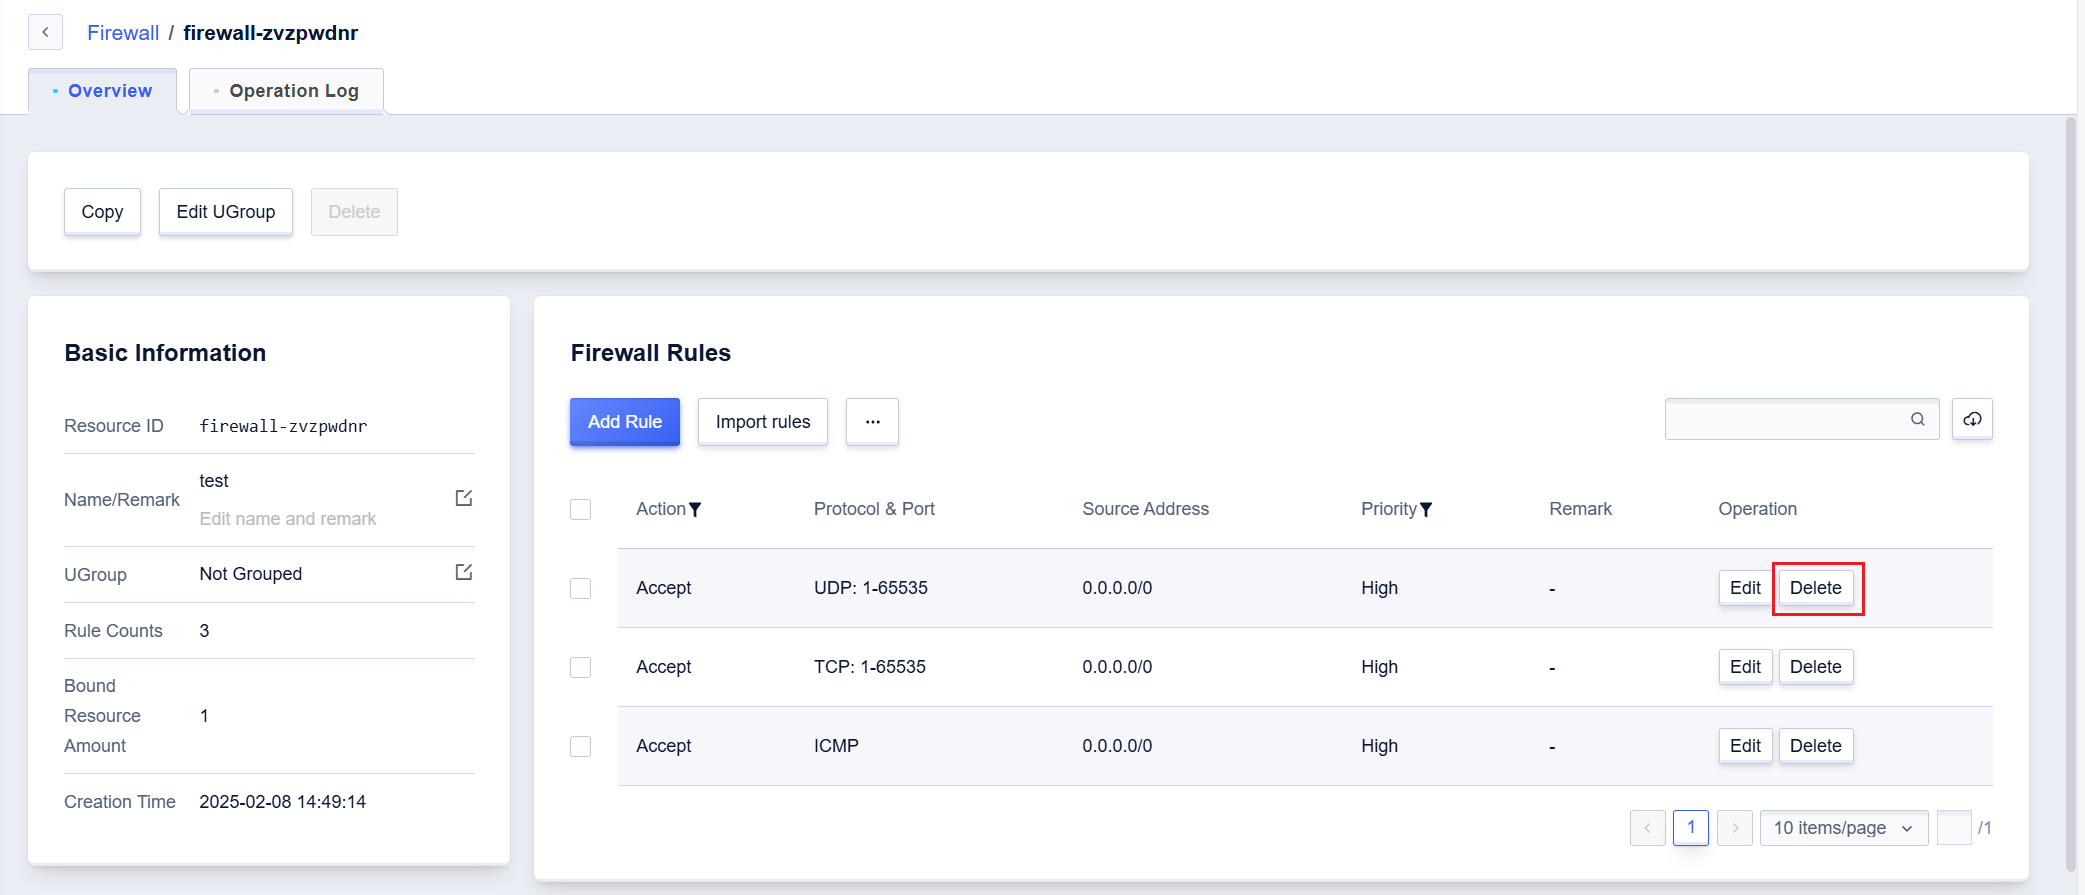
1. Trên trang chi tiết firewall, chọn quy tắc firewall cần chỉnh sửa và nhấp vào **Delete** trong cột thao tác. Bạn cũng có thể chọn nhiều quy tắc firewall cần xóa và nhấp vào **Delete**.
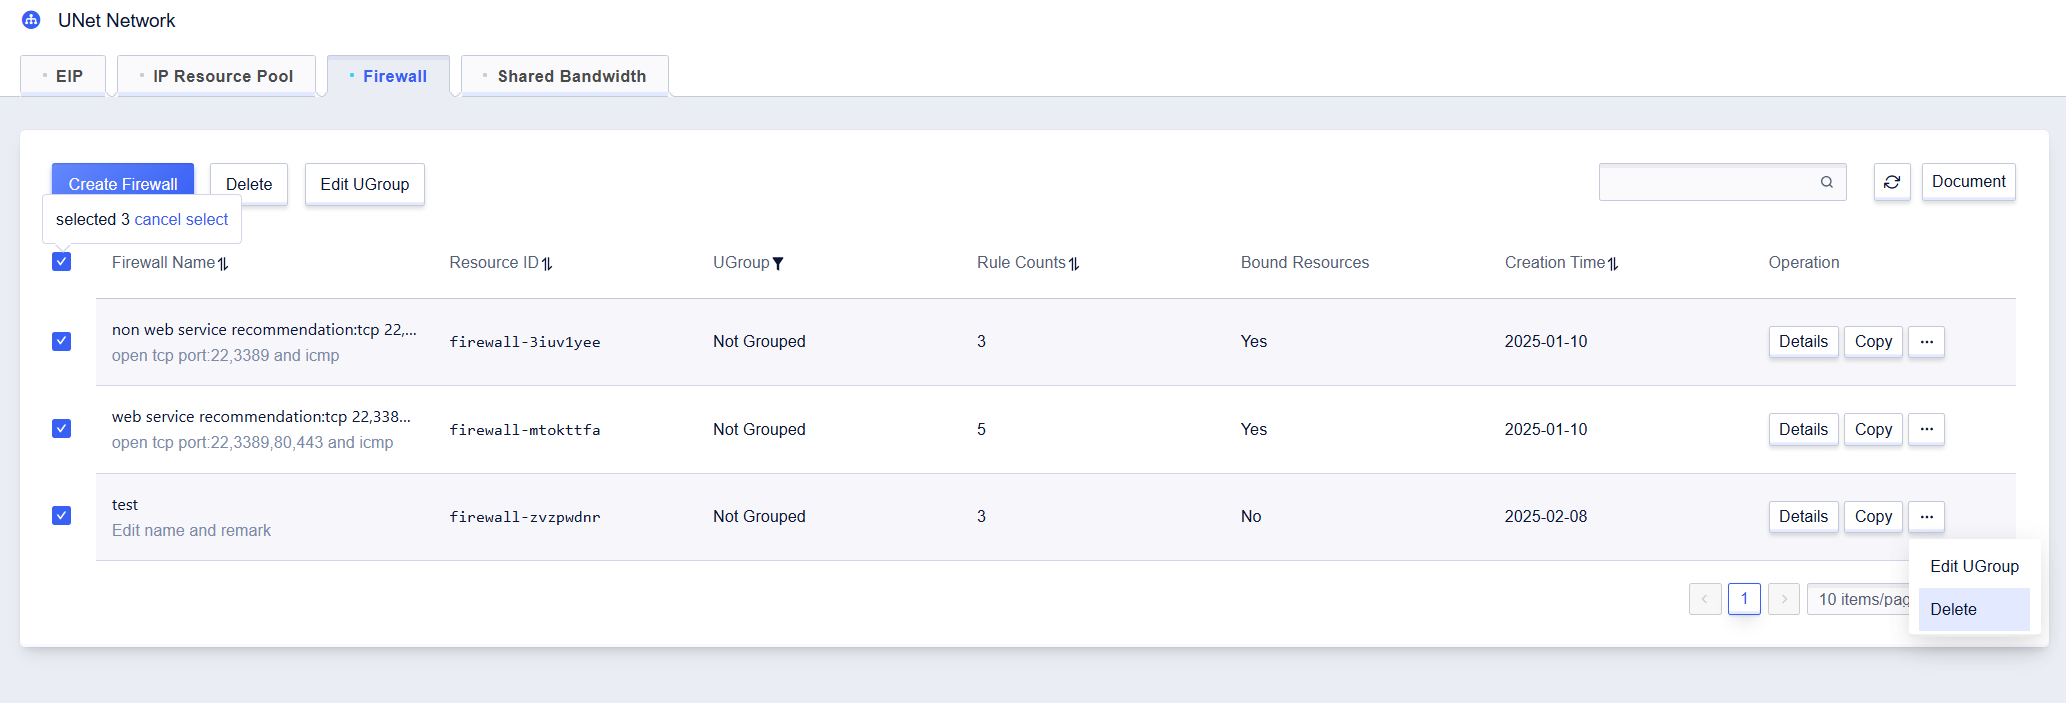
2. Trong hộp thoại gợi ý **Delete firewall rules** bật lên, nhấp vào **Confirm** để hoàn tất việc xóa quy tắc firewall.